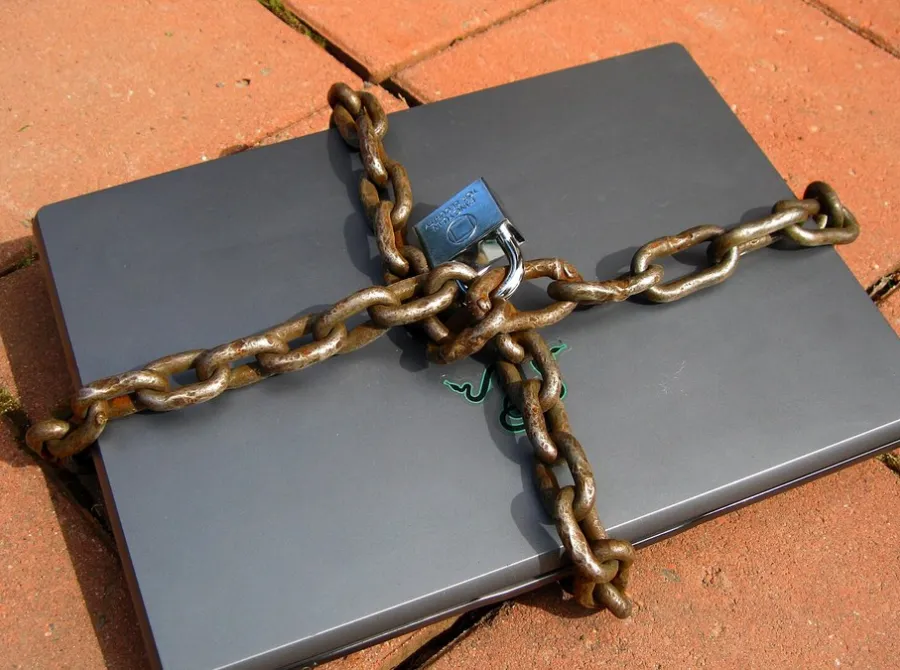
Fundo identificou acesso indevido a nome, CPF, e-mail e data de nascimento; FGC não pede senhas nem cobra taxas e não usa WhatsApp ou SMS.
O Fundo Garantidor de Créditos, o FGC, informou nesta quinta-feira (5) que identificou um acesso não autorizado a dados pessoais de investidores. O incidente foi detectado em 26 de outubro e envolveu nome, CPF, e-mail e data de nascimento, além de informações sobre o pagamento de garantias, como tributos retidos e o canal pelo qual o investimento foi feito na instituição liquidada.
O fundo comunicou o caso à Autoridade Nacional de Proteção de Dados e diz que, até agora, não há evidências de uso indevido das informações nem de prejuízo financeiro. O FGC não informou quantas pessoas foram afetadas nem a quais bancos os registros estão ligados. Segundo a entidade, os acessos foram restringidos, contas indevidas foram bloqueadas e a investigação continua com apoio de especialistas.
O principal risco é de golpes mais convincentes, já que os criminosos podem usar dados verdadeiros para se passar pelo fundo. O FGC reforça que não pede senhas, códigos ou taxas para liberar garantias, não antecipa pagamentos, não usa intermediários e não entra em contato por WhatsApp ou SMS. As consultas devem ser feitas apenas pelos canais oficiais, como o aplicativo do FGC.
Quem receber uma abordagem suspeita deve guardar as mensagens, avisar o fundo e registrar ocorrência na polícia. O FGC é uma entidade privada, sem fins lucrativos, que protege depósitos e investimentos como CDBs e poupança em caso de quebra de bancos, com cobertura de até R$ 250 mil por CPF por instituição.
0 Comentário(s)